
Exigences de sécurité des données pour l’éclairage public connecté des villes intelligentes
À mesure que les réseaux d’éclairage public pour villes intelligentes deviennent plus connectés, la sécurité des données n’est plus une fonctionnalité optionnelle : elle constitue une exigence fondamentale du projet. Pour les responsables qualité et sécurité, la protection des contrôleurs d’éclairage, des passerelles de communication et des données opérationnelles contribue à réduire les cyberrisques, à empêcher les accès non autorisés et à maintenir un éclairage fiable des espaces publics. La compréhension des exigences de sécurité appropriées favorise une intégration système plus sûre, des performances durables et la réalisation fiable de projets d’éclairage extérieur à grande échelle.
Un lampadaire peut sembler être un simple équipement de terrain, mais un point lumineux connecté peut inclure un pilote LED, un contrôleur, des entrées de capteurs, des communications sans fil ou filaires, une passerelle et une plateforme de gestion basée sur le cloud. Si une couche est insuffisamment protégée, les conséquences peuvent aller au-delà du suivi énergétique. Des commutations non autorisées, de fausses alertes de défaut, l’exposition de données de localisation ou la perte du contrôle à distance peuvent tous affecter la sécurité publique, l’efficacité de la maintenance et la confiance du public.
Commencer par le risque réel : l’éclairage fait partie des infrastructures urbaines
La planification de la sécurité doit commencer avant la sélection des équipements. La question essentielle n’est pas simplement : « Ce système utilise-t-il le chiffrement ? » Elle est : « Que se passe-t-il si un appareil, un identifiant, une connexion réseau ou un compte de gestion est compromis ? »
Pour une route municipale, un parc industriel, une voie d’accès à un aéroport ou un grand espace public, les conséquences diffèrent. Une courte interruption de communication peut être tolérable dans une zone, tandis que la perte du contrôle de l’éclairage aux abords de passages piétons, d’itinéraires d’urgence ou de pôles de transport peut exiger une intervention immédiate. Les équipes qualité et sécurité doivent donc classer les actifs selon leur criticité opérationnelle et établir des délais de rétablissement acceptables pour chaque zone.
Cette approche fondée sur les risques évite une erreur courante : appliquer les mêmes paramètres de sécurité à tous les projets, indépendamment de l’exposition réseau du site, du modèle de propriété, de l’organisation de la maintenance ou de l’importance pour la sécurité.
Exigences de sécurité à inclure dans les spécifications du projet
Des exigences claires sont plus faciles à inspecter, tester et appliquer que des déclarations générales telles que « le système doit être sécurisé ». Les mesures de contrôle suivantes doivent être définies dans les spécifications techniques, les procédures de réception en usine et la documentation de remise.
1. Identité forte pour les appareils et les utilisateurs
Chaque contrôleur, passerelle et utilisateur de gestion doit disposer d’une identité unique. Les mots de passe par défaut partagés sont inacceptables dans un déploiement d’éclairage public pour villes intelligentes à grande échelle, car un seul identifiant divulgué peut exposer des centaines ou des milliers d’appareils.
- Exiger des identifiants ou certificats uniques pour les appareils lorsque l’architecture le permet.
- Modifier ou désactiver les comptes définis par défaut en usine avant la mise en service.
- Utiliser un contrôle d’accès basé sur les rôles : les opérateurs, prestataires de maintenance, administrateurs de projet et auditeurs ne doivent pas disposer d’autorisations identiques.
- Activer l’authentification multifacteur pour les comptes de plateforme pouvant modifier les programmes, les micrologiciels, les groupes ou les autorisations utilisateur.
- Supprimer rapidement les accès lorsque les prestataires changent, que les projets se terminent ou que les rôles du personnel sont réattribués.
Du point de vue de la qualité, la propriété des identifiants doit également être documentée. Un système qui fonctionne durant la mise en service mais ne dispose d’aucun administrateur responsable après la remise n’est pas sécurisé en pratique.
2. Communications protégées du poteau à la plateforme
Les données d’éclairage peuvent transiter par les réseaux cellulaires, RF mesh, PLC, Ethernet, fibre ou une combinaison de ces méthodes. Le mode de transport change, mais le principe reste le même : les commandes et les données doivent être protégées contre l’interception et l’altération.
Spécifiez le chiffrement des données en transit, des protocoles sécurisés pour les communications appareil-passerelle et passerelle-plateforme, ainsi que la validation des certificats lorsque cela s’applique. Évitez les interfaces de gestion obsolètes ou non chiffrées, en particulier sur les passerelles qui relient les appareils de terrain aux réseaux d’entreprise ou publics.
La segmentation du réseau est tout aussi importante. Les commandes d’éclairage public ne doivent pas être ouvertes sur le même segment réseau que les systèmes bureautiques, le Wi-Fi public, les systèmes de paiement ou les services municipaux non liés. La séparation des technologies opérationnelles du trafic IT général limite les mouvements latéraux si un autre système est compromis.
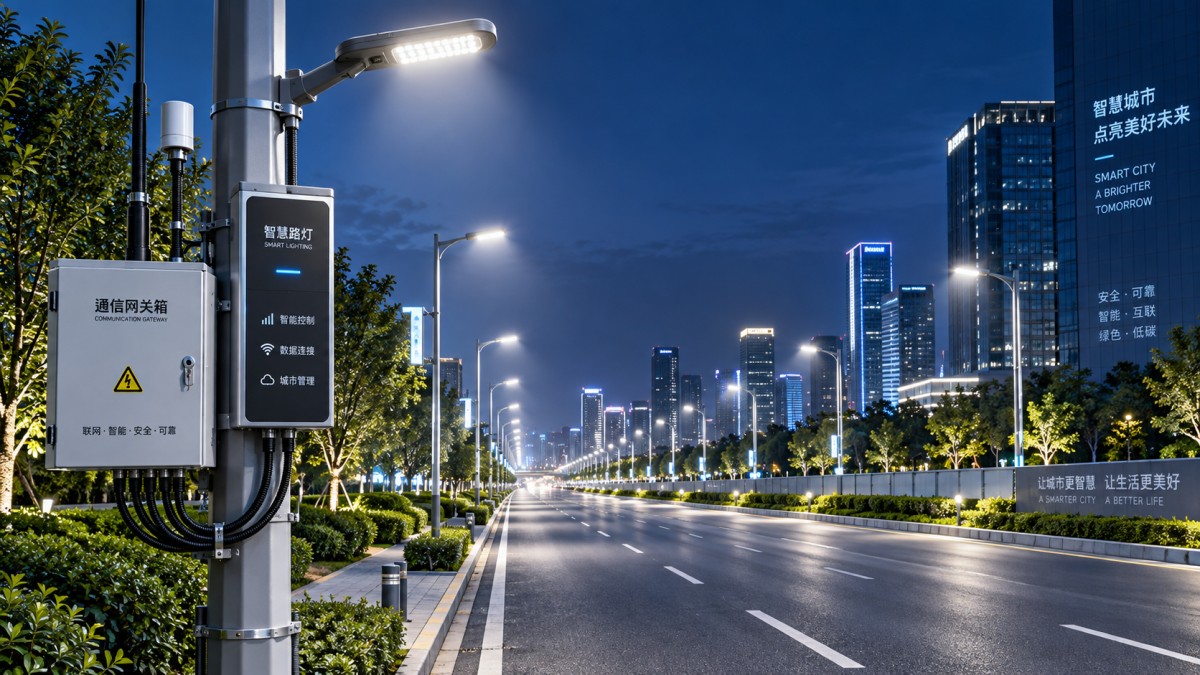
3. Micrologiciel sécurisé et mises à jour à distance contrôlées
Les mises à jour du micrologiciel sont nécessaires tout au long de la durée d’exploitation d’un système d’éclairage, notamment lorsque des vulnérabilités sont découvertes. Pourtant, les mises à jour à distance peuvent devenir une faiblesse majeure lorsque les contrôles d’authenticité et de retour à la version précédente sont absents.
Une exigence pertinente est que les contrôleurs et les passerelles n’acceptent que des micrologiciels signés et vérifiés provenant d’une source autorisée. Le système doit enregistrer la version installée, l’heure de mise à jour, le compte responsable et le résultat de la mise à jour. Avant un déploiement à grande échelle, les mises à jour doivent être testées sur un groupe pilote contrôlé plutôt que diffusées simultanément à tous les lampadaires.
Les responsables sécurité doivent poser une question supplémentaire : en cas d’échec d’une mise à jour, quel est le comportement de secours ? Les appareils doivent conserver un fonctionnement d’éclairage sûr ou un programme local défini, plutôt que de devenir inaccessibles ou de rester éteints en permanence. Cela est particulièrement important pour les routes et espaces publics où la continuité de l’éclairage est essentielle.
4. Configuration sécurisée et accès de maintenance locale
La maintenance sur le terrain est souvent négligée dans les discussions sur la cybersécurité. Un technicien peut devoir accéder à une armoire, une passerelle ou un contrôleur monté sur poteau à l’aide d’un ordinateur portable, d’un outil portatif, d’une connexion Bluetooth, d’un port USB ou d’une application de service. Chaque voie d’accès nécessite un contrôle.
Désactivez les ports et services inutilisés. Protégez les interfaces de maintenance par un accès authentifié, des autorisations limitées dans le temps lorsque cela est possible et une piste d’audit. Les serrures physiques des armoires et des compartiments de base restent pertinentes ; l’accès physique peut contourner des contrôles réseau pourtant bien conçus.
Pour les équipements extérieurs, la sécurité et la durabilité doivent fonctionner ensemble. L’ensemble d’éclairage doit résister aux intempéries sans rendre l’inspection impossible. Par exemple, une configuration robuste poteau-luminaire telle queÉclairage public moderne|MSL-GY peut être configurée pour des applications routières avec une protection IP67, tandis que la conception de contrôle intelligent doit toujours prévoir une voie documentée et contrôlée pour la maintenance autorisée.
Gouvernance des données : ne collecter que ce dont le projet a besoin
Les plateformes d’éclairage connecté peuvent stocker la consommation d’énergie, l’historique des commutations, les enregistrements de défauts, les emplacements des actifs, les notes de maintenance, l’activité des utilisateurs et les données des capteurs. Certains projets intègrent également des systèmes liés à la circulation, à l’environnement, au stationnement ou à la vidéo. Plus une plateforme collecte de données, plus leur gouvernance doit être rigoureuse.
Définissez quelles données sont collectées, pourquoi elles sont nécessaires, qui peut les consulter, où elles sont stockées et combien de temps elles sont conservées. Les données de localisation et les schémas opérationnels peuvent paraître inoffensifs isolément, mais les données agrégées peuvent révéler des routines de maintenance, des itinéraires critiques ou des modes d’utilisation des infrastructures.
Les contrats doivent traiter de la propriété des données et des droits d’exportation. Les propriétaires de projet doivent disposer d’un moyen clair de récupérer les enregistrements opérationnels si le prestataire de services, l’opérateur réseau ou le prestataire de maintenance change. Les sauvegardes doivent être chiffrées, testées pour leur restauration et protégées par les mêmes règles d’accès que la plateforme active.
Les normes fournissent un cadre, mais les essais de réception prouvent le résultat
Il n’existe pas de liste de contrôle unique adaptée à chaque ville et à chaque architecture de communication. Toutefois, les programmes de sécurité peuvent s’appuyer sur une structure utile issue de cadres reconnus tels que ISO/IEC 27001 pour la gestion de la sécurité de l’information, les principes IEC 62443 pour les environnements industriels et de technologies opérationnelles, ainsi que les réglementations locales applicables en matière de cybersécurité, de confidentialité et d’infrastructures critiques.
Pour les équipes d’approvisionnement et d’inspection, la valeur de ces cadres réside dans la transformation de la sécurité en preuves vérifiables. Lors des essais de réception en usine et sur site, demandez des enregistrements démontrant :
- l’inventaire des appareils, les numéros de série, le micrologiciel installé et l’état des communications ;
- la suppression réussie des comptes et mots de passe par défaut ;
- les communications chiffrées de la plateforme et des passerelles ;
- les essais des rôles utilisateur, y compris la confirmation que les utilisateurs restreints ne peuvent pas modifier les paramètres critiques ;
- les journaux d’événements relatifs aux tentatives de connexion, aux modifications de programme, aux alarmes et aux mises à jour de micrologiciel ;
- les tests de sauvegarde et de récupération de la plateforme de gestion ;
- les procédures documentées de signalement des vulnérabilités et de gestion des correctifs.
Il est utile de tester les scénarios de défaillance, et pas seulement le fonctionnement normal. Le système peut-il maintenir un programme local d’éclairage sûr si la connectivité cloud est perdue ? Une passerelle se rétablit-elle correctement après une coupure d’alimentation ? Une alarme est-elle déclenchée lors de tentatives répétées de connexion non autorisées ? Ce sont ces vérifications qui révèlent si la sécurité favorise la résilience plutôt que de simplement ajouter une fonctionnalité logicielle supplémentaire.
L’évaluation des fournisseurs doit aller au-delà du luminaire
Les projets d’éclairage extérieur sont souvent évalués selon les performances photométriques, la résistance des poteaux, la protection contre les infiltrations, la résistance au vent et la durée de vie des produits. Ces facteurs restent essentiels. Un système conçu pour des années d’exposition au bord des routes doit toujours répondre aux exigences physiques du site, de la protection contre la corrosion au fonctionnement fiable des LED.
Mais les projets connectés exigent un examen supplémentaire du fournisseur : qui conçoit le contrôleur, qui exploite la plateforme, qui publie les mises à jour de sécurité et qui prend en charge l’intégration au réseau du propriétaire ? Demandez des schémas d’architecture, une documentation d’interface, des politiques de mise à jour, des procédures de contrôle d’accès et une voie d’escalade désignée pour les incidents de sécurité.
Lishida Smart Lighting accompagne la réalisation de projets d’éclairage extérieur à grande échelle avec des produits d’éclairage, des systèmes de contrôle intelligent et un soutien à l’intégration basé sur les projets. Pour les prestataires et les propriétaires, l’objectif pratique n’est pas d’ajouter de la complexité. Il consiste à aligner le poteau, le luminaire, le contrôleur, la passerelle, le réseau de communication et la plateforme de gestion en un système unique maintenable aux responsabilités définies.
Une exigence de sécurité n’est complète que lorsqu’elle peut être maintenue
La cybersécurité ne s’achève pas à la mise en service des éclairages. Les mots de passe expirent, le personnel change, des vulnérabilités apparaissent, les certificats doivent être renouvelés et les configurations réseau évoluent. Incluez des revues périodiques des accès, des cycles de revue des micrologiciels, la surveillance des journaux, des contacts de réponse aux incidents et des tests annuels de récupération dans le plan d’exploitation.
Pour les responsables qualité et sécurité, cette discipline continue protège davantage que les données. Elle protège la continuité de l’éclairage, la fiabilité des décisions de maintenance et la certitude que l’éclairage des espaces publics restera disponible lorsque les personnes en auront besoin. Dans une ville connectée, un éclairage sécurisé n’est pas distinct d’un éclairage fiable : il relève de la même responsabilité.
◉ MESSAGE

Blog
- Comment éviter la dépendance à un fournisseur dans un projet gouvernemental d’éclairage intelligent
- Dimensionnement du budget énergétique des communications pour les lampadaires solaires intelligents des villes
- Comment le mode économie d’énergie influe sur la durée de fonctionnement d’une borne solaire
- Comparaison des délais de livraison des fournisseurs de luminaires LED pour l’éclairage public en Europe
- Quel support en pièces détachées un exportateur de lampadaires intelligents doit-il proposer ?
- Où placer une lampe solaire de jardin dans un jardin partiellement ombragé
- Quelles alertes de batterie sont importantes dans l’éclairage public solaire supervisé à distance ?
Message